
AI 해킹이란? 은행·개인정보 공격에 인공지능이 사용되는 이유
최근 은행과 기업, 공공기관을 겨냥한 사이버 공격에서 AI가 공격을 돕는 도구로 활용되는 사례가 늘고 있습니다.
2026년 10월 9일 로이터는 한국과 일본에서 사이버 공격이 잇따르는 가운데 AI가 공격 자동화와 속도를 높이면서 사이버 범죄의 진입장벽을 낮추고 있다는 보안업계 분석을 전했습니다.
국내에서는 최근 최소 9개 은행을 대상으로 한 사이버 공격과 관련해 보안업체 CrowdStrike가 중국 기반 공격자가 AI 에이전트와 코딩 AI를 활용한 정황을 확인했다고 밝혔습니다.
그렇다면 AI 해킹은 기존 해킹과 무엇이 다르고 일반 사용자는 어떻게 대응해야 할까요?
AI 해킹이란?
AI 해킹이라는 별도의 하나의 공격기법이 있는 것은 아닙니다.
기존 사이버 공격 과정에 인공지능을 활용해 작업을 더 빠르게 자동화하거나 공격 성공 가능성을 높이는 것을 넓게 AI 해킹이라고 부를 수 있습니다.
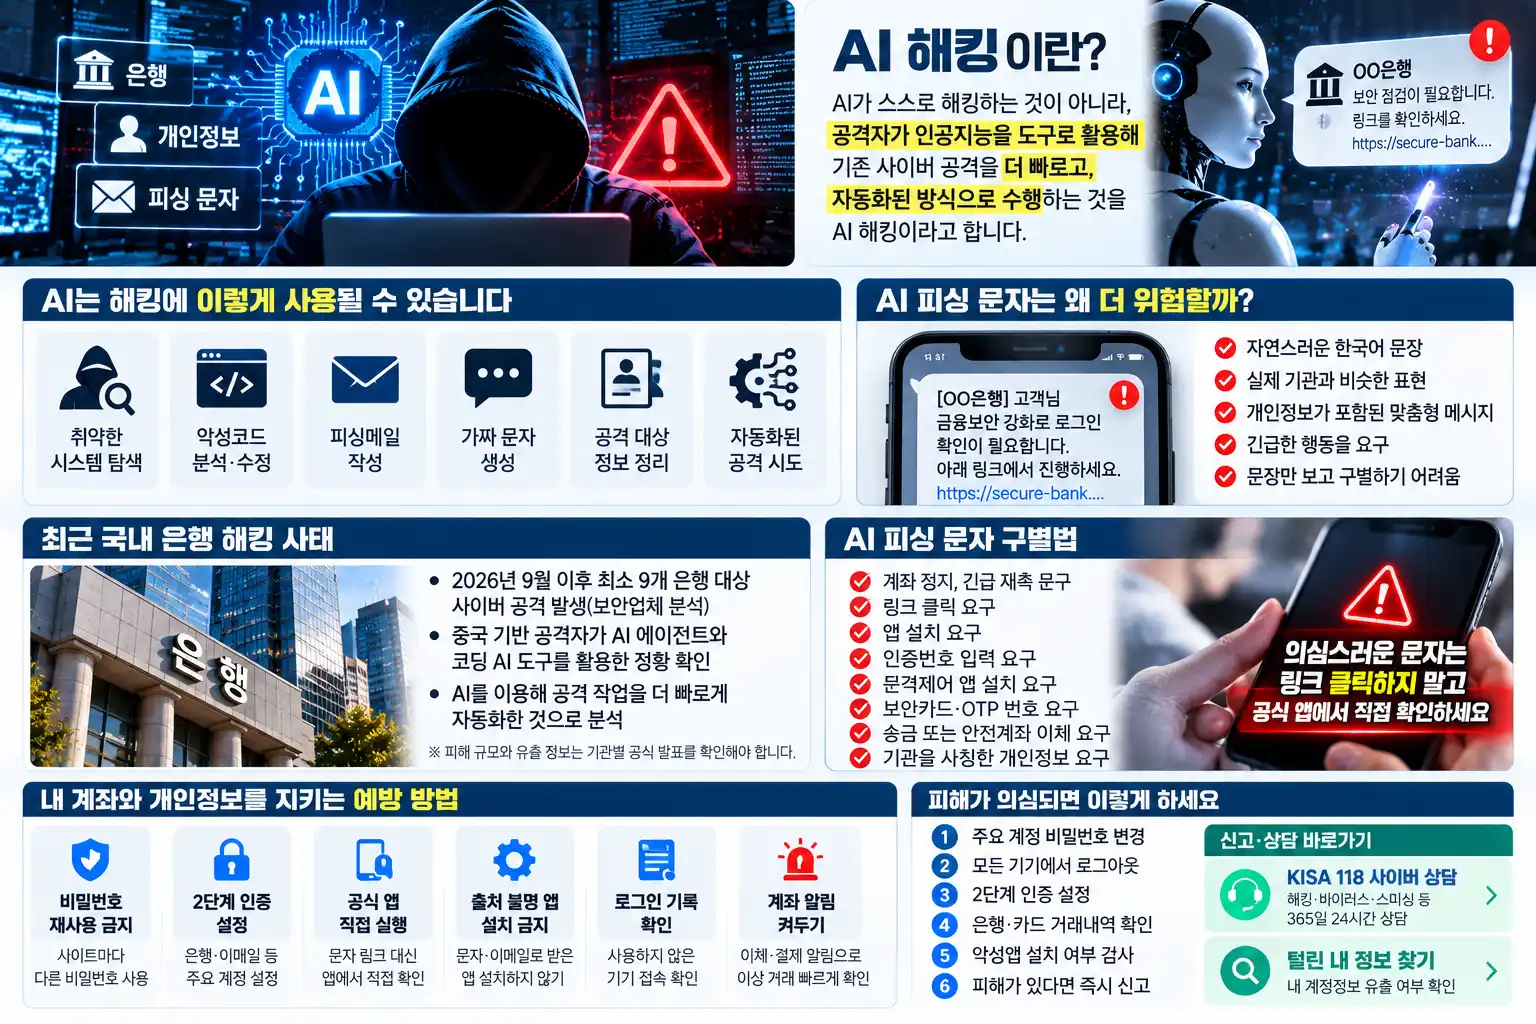
예를 들어 공격자는 AI를 이용해
- 취약한 시스템 탐색
- 악성 코드 분석·수정
- 피싱메일 작성
- 가짜 문자 생성
- 공격 대상 정보 정리
- 자동화된 공격 시도
등을 더 빠르게 수행할 수 있습니다.
즉 AI 자체가 해킹하는 것이라기보다 사람이 하던 일부 작업을 AI가 빠르게 도와주는 구조라고 이해하면 쉽습니다.
AI가 해킹에 사용되면 무엇이 달라질까?
가장 큰 변화는 속도와 자동화입니다.
과거에는 공격자가 직접 여러 시스템을 확인하고 공격문구나 코드를 작성해야 했다면 AI를 이용하면 일부 작업을 빠르게 반복할 수 있습니다.
로이터는 최근 한국과 일본의 공격 사례를 다루면서 AI 도구가 기술 수준이 상대적으로 낮은 공격자에게도 공격 자동화 능력을 제공할 수 있다는 전문가 분석을 소개했습니다.
국내 은행도 AI 해킹 공격 대상이 됐다
2026년 9월 말부터 한국의 여러 은행을 겨냥한 사이버 공격이 이어졌습니다.
로이터에 따르면 CrowdStrike는 공격자가 중국에서 개발된 AI 에이전트와 AI 코딩 도구를 사용한 것으로 분석했습니다.
최소 9개 한국 은행이 공격 대상에 포함된 것으로 보도됐습니다.
다만 특정 은행에서 실제 어떤 정보가 얼마나 유출됐는지는 개별 기관의 조사 결과와 공식 발표를 따로 확인할 필요가 있습니다.
AI 해킹이라고 해서 영화처럼 AI가 혼자 은행을 터는 것은 아니다
AI 해킹이라는 표현 때문에 인공지능이 스스로 은행 서버에 들어가 돈을 빼내는 모습을 떠올리기 쉽습니다.
현재 확인되는 사례는 이런 모습과는 다릅니다.
공격자가 AI를 이용해
정보를 정리하고
코드를 분석하고
공격 작업을 자동화하고
피싱 메시지를 더 자연스럽게 만드는
방식에 가깝습니다.
결국 공격을 시작하고 목적을 정하는 것은 사람이고 AI는 그 과정을 더 빠르게 만드는 도구로 사용되는 경우가 많습니다.
AI가 피싱을 더 위험하게 만드는 이유
일반 사용자에게는 서버 해킹보다 AI 피싱과 스미싱이 더 직접적인 위험일 수 있습니다.
기존 피싱 문자는 맞춤법이 이상하거나 번역체가 많아 쉽게 알아차릴 수 있었습니다.
하지만 생성형 AI를 이용하면
- 자연스러운 한국어
- 은행 안내문과 비슷한 문장
- 실제 기관을 사칭한 표현
- 개인정보를 섞은 맞춤형 메시지
등을 빠르게 만들 수 있습니다.
이 때문에 단순히 문장이 자연스럽다는 이유만으로 정상 메시지라고 판단해서는 안 됩니다.
AI 피싱 문자는 어떻게 구별할까?
AI가 만든 피싱은 문장 자체만 보고 구별하기 어려워질 수 있습니다.
따라서 내용보다는 행동을 요구하는 방식을 확인하는 것이 중요합니다.
다음과 같은 메시지는 특히 조심해야 합니다.
- 계좌가 정지된다고 긴급하게 재촉
- 개인정보 유출 확인을 위해 링크 클릭 요구
- 앱 설치 요구
- 인증번호 입력 요구
- 원격제어 앱 설치 요구
- 보안카드·OTP 번호 요구
- 송금 또는 안전계좌 이체 요구
- 정부기관·은행을 사칭하며 개인정보 요구
문자 링크보다 공식 앱에 직접 들어가는 것이 안전하다
은행이나 카드사를 사칭한 문자를 받았다면 문자 속 링크를 바로 누르지 않는 것이 좋습니다.
예를 들어
“해킹 위험이 있으니 보안설정을 업데이트하세요.”
라는 문자가 왔다면 링크를 누르지 말고
은행 공식 앱 직접 실행
→ 알림 또는 공지 확인
→ 필요하면 공식 고객센터 전화
순서로 확인하는 것이 안전합니다.
KISA도 출처가 불분명한 주소를 클릭하지 말고 검색결과나 사이트 주소를 확인하도록 안내하고 있습니다.
피싱 문자 여부를 확인할 수 있는 방법
한국인터넷진흥원은 스미싱과 큐싱 피해 대응 서비스를 운영하고 있습니다.
의심스러운 문자나 QR코드를 받았다면 KISA의 보호나라 서비스를 활용할 수 있습니다.
👉 KISA 118 사이버 상담 및 신고 안내 확인하기
KISA는 스미싱·큐싱 신고와 상담을 국번 없이 118에서 받고 있습니다.
118에서는 어떤 상담을 받을 수 있을까?
KISA 118에서는
- 해킹·바이러스
- 개인정보 침해
- 랜섬웨어
- 스미싱
- 피싱사이트
- 악성코드
- 불법스팸
등에 대한 상담과 신고 안내를 받을 수 있습니다.
현재 해킹·바이러스 긴급상담은 365일 24시간 운영되고 있습니다.
은행 해킹 뉴스가 나왔다고 내 통장도 바로 위험한 것은 아니다
은행이 해킹 공격을 받았다는 뉴스가 나왔다고 해서 모든 고객 계좌가 바로 탈취됐다는 의미는 아닙니다.
공격 시도
시스템 침입
개인정보 유출
금전 피해
는 서로 다른 단계입니다.
따라서 특정 은행 해킹 기사를 봤다면
어떤 시스템이 공격받았는지
실제로 개인정보 유출이 확인됐는지
금전피해가 발생했는지
를 구분해서 확인해야 합니다.
내 은행계좌를 지키기 위해 확인할 것
일반 사용자는 다음 항목부터 확인하면 좋습니다.
1. 은행 앱 알림 켜기
계좌이체와 카드결제 알림을 켜두면 본인이 하지 않은 거래를 빨리 알아차릴 수 있습니다.
2. 비밀번호 재사용하지 않기
은행과 이메일, 쇼핑몰 등 여러 사이트에서 같은 비밀번호를 쓰지 않는 것이 중요합니다.
3. 2단계 인증 사용
지원되는 서비스에서는 2단계 인증을 설정합니다.
4. 출처 불명의 앱 설치 금지
문자로 받은 APK 파일이나 앱 설치 안내를 따라가지 않습니다.
5. 원격제어 앱 설치 요구 거절
금융기관이나 수사기관을 사칭해 원격제어 프로그램 설치를 요구하는 경우 특히 주의해야 합니다.
이메일 계정을 먼저 보호해야 하는 이유
은행 계정만큼 중요한 것이 이메일입니다.
많은 인터넷 서비스가
비밀번호 찾기
→ 이메일 인증
방식을 사용하기 때문입니다.
공격자가 이메일 계정을 탈취하면 다른 사이트의 비밀번호를 재설정하는 공격으로 이어질 수 있습니다.
따라서 이메일 계정에는
- 강력한 비밀번호
- 2단계 인증
- 로그인 기록 확인
을 설정하는 것이 좋습니다.
같은 비밀번호를 여러 사이트에서 사용하면 위험하다
한 사이트에서
아이디 + 비밀번호
정보가 유출되면 공격자는 같은 조합을 다른 사이트에도 자동으로 입력해볼 수 있습니다.
이런 방식을 크리덴셜 스터핑이라고 합니다.
AI와 자동화 도구가 발전하면서 이런 반복 작업도 더 빠르게 수행될 수 있습니다.
따라서 사이트마다 서로 다른 비밀번호를 사용하는 것이 가장 기본적인 예방책입니다.
내 개인정보가 이미 유출됐는지 확인하는 방법
개인정보 유출이 걱정된다면 개인정보보호위원회·KISA에서 운영하는 털린 내 정보 찾기 서비스를 이용할 수 있습니다.
👉 털린 내 정보 찾기에서 계정정보 유출 여부 확인하기
아이디와 비밀번호 등의 유출 여부를 확인한 뒤 유출 사실이 확인되면 동일한 비밀번호를 사용하는 다른 계정까지 함께 변경하는 것이 좋습니다.
해킹됐을 때 가장 먼저 해야 할 일
실제 계정 탈취나 개인정보 유출이 의심된다면 다음 순서로 대응하세요.
1. 인터넷 연결과 의심 활동 확인
2. 주요 계정 비밀번호 변경
3. 모든 기기에서 로그아웃
4. 2단계 인증 설정
5. 은행·카드 거래내역 확인
6. 악성앱 설치 여부 확인
7. 피해가 있다면 즉시 신고
문자 링크를 이미 눌렀다면?
링크를 눌렀다고 무조건 해킹된 것은 아닙니다.
하지만 앱을 설치했거나 개인정보를 입력했다면 대응이 필요합니다.
KISA 안내에 따르면 악성앱 설치가 의심될 경우
- 모바일 백신 검사
- 의심 앱 삭제
- 필요하면 서비스센터 방문
등의 조치를 할 수 있습니다.
특히 금융정보를 입력했다면 해당 금융기관에 즉시 연락하는 것이 좋습니다.
앱까지 설치했다면 더 빨리 대응해야 한다
문자나 피싱사이트에서 안내한 앱을 설치했다면 단순 링크 클릭보다 위험할 수 있습니다.
악성앱은
- 문자 내용
- 주소록
- 전화정보
- 인증정보
등에 접근할 수 있기 때문입니다.
KISA도 스미싱 악성앱 감염이 개인정보 유출과 2차 피해로 이어질 수 있다고 안내하고 있습니다.
피싱·스미싱 피해가 발생했다면 어디에 신고할까?
사이버 피해 상담은
국번 없이 118
에서 받을 수 있습니다.
해킹·바이러스·스미싱 등과 관련된 긴급 상담도 제공됩니다.
금전피해가 실제 발생했다면 은행과 경찰에도 즉시 신고해 추가 피해를 막아야 합니다.
AI가 해킹에 사용되는 시대에는 무엇이 가장 중요할까?
AI 때문에 모든 보안수칙이 새롭게 바뀌는 것은 아닙니다.
오히려 기본적인 보안습관이 더 중요해지고 있습니다.
비밀번호를 사이트마다 다르게 사용하기
2단계 인증 켜기
문자 링크 바로 누르지 않기
공식 앱을 직접 실행하기
정기적으로 업데이트하기
의심스러운 로그인 기록 확인하기
이런 기본적인 방법만 지켜도 많은 계정탈취와 피싱 피해를 줄일 수 있습니다.
기업과 금융기관에도 AI 보안이 중요해지는 이유
공격자가 AI를 사용한다면 방어하는 기업 역시 AI를 활용할 필요가 있습니다.
AI는
- 이상 로그인 탐지
- 비정상 트래픽 분석
- 악성코드 분석
- 피싱메일 탐지
- 침입 패턴 탐지
등에도 활용할 수 있습니다.
즉 AI는 공격자만 사용하는 기술이 아니라 사이버보안을 강화하는 도구로도 활용될 수 있습니다.
한국도 AI 에이전트 보안 대응을 강화하고 있다
한국인터넷진흥원은 자율적으로 여러 작업을 수행하는 AI 에이전트가 확대되면서 새로운 보안지침 개발을 추진하고 있습니다.
2026년 9월 로이터도 한국이 AI 에이전트의 자율성이 높아지는 상황에 맞춰 새로운 보안 가이드라인을 준비하고 있다고 보도했습니다.
앞으로 AI 서비스가 늘수록 AI 자체의 보안뿐 아니라 AI가 다른 시스템과 연결될 때 발생하는 위험도 중요한 문제가 될 가능성이 큽니다.
AI 해킹 핵심 정리
AI 해킹은 인공지능이 혼자 해킹을 한다는 의미보다는 공격자가 AI를 이용해 기존 사이버 공격을 더 빠르고 자동화된 방식으로 수행하는 현상으로 이해하는 것이 좋습니다.
최근 한국과 일본에서는 AI를 활용한 공격에 대한 우려가 커지고 있으며 한국의 여러 은행을 대상으로 한 공격에서도 AI 도구 사용 정황이 확인됐습니다.
하지만 개인이 해야 할 대응은 분명합니다.
문자 링크 바로 클릭하지 않기
공식 앱 직접 접속하기
비밀번호 중복 사용하지 않기
2단계 인증 설정
로그인 기록 확인
개인정보 유출 여부 확인
의심스러운 경우 118 상담
입니다.
공격이 AI를 사용한다고 해서 개인이 복잡한 해킹기술까지 알아야 하는 것은 아닙니다.
오히려 **“확인되지 않은 링크를 누르지 않고 공식 채널에서 직접 확인하는 습관”**이 앞으로 더욱 중요해질 수 있습니다.
함께 보면 좋은 글
- 개인정보 유출됐는지 확인하는 방법|계정 해킹·명의도용 예방까지
- 서울대 6년간 28차례 해킹|개인정보 1132건 유출, 무슨 일이 있었나
- 은행 해킹 사고 발생 시 내 계좌는 안전할까?
- 스미싱 문자 구별하는 방법|링크 클릭 전 확인할 것
※ 본 글은 2026년 10월 12일 기준 로이터, 한국인터넷진흥원(KISA) 등 공개자료를 바탕으로 작성했습니다. 사이버 공격 조사 결과와 피해범위는 관계기관의 추가 조사에 따라 변경될 수 있으므로 특정 사고에 대한 피해 여부는 해당 기관의 공식 발표를 확인하시기 바랍니다.
root


댓글 0
첫 댓글을 남겨보세요.